





보안 스캐너 통합
GitLab v19.4요약
GitLab에 보안 스캐너를 통합하는 작업은 최종 사용자에게 CI/CD job 정의를 제공하는 것으로 이루어집니다. 스캐닝 job은 보통 스캐너와 스캐너의 모든 의존성을 자체 완결적인 환경에 담은 Docker 이미지를 기반으로 합니다.
GitLab에 보안 스캐너를 통합하는 작업은 최종 사용자에게 CI/CD job 정의를 제공하는 것으로 이루어집니다. 사용자는 이 정의를 자신의 CI/CD 구성 파일에 추가해 GitLab 프로젝트를 스캔할 수 있습니다. 그런 다음 이 job은 GitLab이 지정한 형식으로 결과를 출력해야 합니다. 이 결과는 파이프라인 보기, 머지 리퀘스트 위젯, 보안 대시보드 등 GitLab의 여러 위치에 자동으로 표시됩니다.
스캐닝 job은 보통 스캐너와 스캐너의 모든 의존성을 자체 완결적인 환경에 담은 Docker 이미지를 기반으로 합니다.
이 페이지에서는 보안 스캐너를 구현하는 CI/CD job 작성에 대한 요구 사항과 지침, 그리고 Docker 이미지에 대한 요구 사항과 지침을 설명합니다.
Job 정의#
이 섹션에서는 보안 스캐너의 job 정의 파일에 추가할 중요한 필드 몇 가지를 설명합니다. 이 필드와 사용할 수 있는 다른 필드에 대한 전체 문서는 CI/CD 문서에서 확인할 수 있습니다.
이름#
일관성을 위해 스캐닝 job의 이름은 스캐너 이름을 소문자로 적어 짓습니다. job 이름 뒤에는 스캐닝 유형이 접미사로 붙습니다.
_dependency_scanning_container_scanning_dast_sast
예를 들어 "MySec" 스캐너를 기반으로 하는 의존성 스캐닝 job의 이름은 mysec_dependency_scanning이 됩니다.
이미지#
image 키워드는 보안 스캐너가 포함된
Docker 이미지를
지정하는 데 사용합니다.
스크립트#
script 키워드는
스캐너를 실행할 명령을 지정하는 데 사용합니다.
script 항목은 비워 둘 수 없으므로, 스캔을 수행하는 명령으로 설정해야 합니다.
아무 명령도 전달하지 않고 Docker 이미지에 미리 정의된 ENTRYPOINT와 CMD에 의존해
스캔을 자동으로 수행하게 할 수는 없습니다.
before_script는 job 정의에서 사용하지 않아야 합니다.
사용자가 스캔을 수행하기 전에 프로젝트를 준비하는 데 이 항목을 활용할 수 있기 때문입니다. 예를 들어
정적 애플리케이션 보안 테스트(SAST)나 의존성 스캐닝을 수행하기 전에 특정 프로젝트에 필요한
시스템 라이브러리를 설치하려고 before_script를 사용하는 것은 흔한 관행입니다.
마찬가지로 after_script도
사용자가 재정의할 수 있으므로 job 정의에서 사용하지 않아야 합니다.
Stage#
일관성을 위해 스캐닝 job은 가능하면 test Stage에 속해야 합니다.
test가 기본값이므로 stage 키워드는 생략할 수 있습니다.
장애 안전 장치#
기본적으로 스캐닝 job은 실패해도 파이프라인을 차단하지 않으므로,
allow_failure 파라미터를 true로 설정해야 합니다.
아티팩트#
스캐닝 job은 자신이 수행하는 스캐닝 유형에 해당하는 리포트를
artifacts:reports 키워드로 선언해야 합니다.
유효한 리포트는 다음과 같습니다.
dependency_scanningcontainer_scanningdastapi_fuzzingcoverage_fuzzingsastsecret_detection
예를 들어 gl-sast-report.json이라는 파일을 생성하고 이를 SAST 리포트로 업로드하는
SAST job의 정의는 다음과 같습니다.
mysec_sast:
  image: registry.gitlab.com/secure/mysec
  artifacts:
    reports:
      sast: gl-sast-report.json
gl-sast-report.json은 예시 파일 경로이며 다른 파일 이름도 사용할 수 있습니다. 자세한 내용은
출력 파일 섹션을 참고합니다. 이 파일은 파일 이름 때문이 아니라
job 정의의 reports:sast 키 아래에 선언되었기 때문에 SAST 리포트로 처리됩니다.
정책#
AutoDevOps 같은 일부 GitLab 워크플로는 특정 스캔을 건너뛰어야 함을 알리는 CI/CD 변수를 정의합니다. 다음과 같은 변수를 찾아보면 이를 확인할 수 있습니다.
DEPENDENCY_SCANNING_DISABLEDCONTAINER_SCANNING_DISABLEDSAST_DISABLEDDAST_DISABLED
스캐너 유형에 따라 적절하다면 커스텀 스캐너 실행을 건너뛰어야 합니다.
GitLab은 리포지터리의 언어 목록을 제공하는 CI_PROJECT_REPOSITORY_LANGUAGES 변수도 정의합니다.
이 값에 따라 스캐너의 동작이 달라질 수 있습니다.
언어 감지는 현재 linguist Ruby gem에 의존합니다.
미리 정의된 CI/CD 변수를 참고합니다.
정책 확인 예시#
이 예시는 프로젝트 리포지터리에 Java 소스 코드가 있고 dependency_scanning 기능이 활성화된 경우가 아니면
커스텀 의존성 스캐닝 job인 mysec_dependency_scanning을 건너뛰는 방법을 보여 줍니다.
mysec_dependency_scanning:
  rules:
    - if: $DEPENDENCY_SCANNING_DISABLED == 'true'
      when: never
    - if: $GITLAB_FEATURES =~ /\bdependency_scanning\b/
      exists:
        - '**/*.java'
추가 job 정책은 사용자가 자신의 필요에 따라서만 구성해야 합니다. 예를 들어 미리 정의된 정책이 특정 브랜치에 대해, 또는 특정 파일 집합이 변경될 때 스캐닝 job을 트리거해서는 안 됩니다.
Docker 이미지#
Docker 이미지는 스캐너와 스캐너가 의존하는 모든 라이브러리 및 도구를 함께 담은 자체 완결적인 환경입니다. 스캐너를 Docker 이미지로 패키징하면 스캐너가 실행되는 개별 머신과 무관하게 의존성과 구성이 항상 갖춰져 있습니다.
이미지 크기#
CI/CD 인프라에 따라 job이 실행될 때마다 CI/CD가 Docker 이미지를 가져와야 할 수 있습니다. 스캐닝 job이 빠르게 실행되고 대역폭을 낭비하지 않도록 Docker 이미지는 가능한 한 작아야 합니다. 50MB 이하를 목표로 합니다. 그것이 불가능하다면 DVD-ROM 크기인 1.46GB 아래로 유지하도록 노력합니다.
스캐너가 완전한 기능을 갖춘 Linux 환경을 요구한다면
Debian "slim" 배포판이나 Alpine Linux를 사용하는 것을 권장합니다.
가능하다면 FROM scratch 명령으로 이미지를 처음부터 빌드하고,
필요한 모든 라이브러리와 함께 스캐너를 컴파일하는 것을 권장합니다.
멀티 스테이지 빌드도
이미지를 작게 유지하는 데 도움이 될 수 있습니다.
이미지 크기를 작게 유지하려면 dive로 Docker 이미지의 레이어를 분석해 이미지가 불필요하게 커진 원인이 어디에 있는지 확인해 봅니다.
이미지에서 파일을 제거하기 어려운 경우도 있습니다. 그럴 때는
Zstandard로
파일이나 큰 디렉터리를 압축하는 방법을 고려합니다. Zstandard는 압축 해제 속도에 거의 영향을 주지 않으면서
이미지 크기를 줄일 수 있는 다양한 압축 수준을 제공합니다. 이미지가 실행되는 즉시 압축된 디렉터리를
자동으로 압축 해제하도록 하면 도움이 될 수 있습니다. Docker 이미지의 /etc/bashrc나 특정 사용자의
$HOME/.bashrc에 단계를 추가해 이를 구현할 수 있습니다.
후자를 선택했다면 bash 로그인 셸을 실행하도록 엔트리 포인트를 변경해야 합니다.
다음은 시작하는 데 참고할 만한 예시입니다.
- https://gitlab.com/gitlab-org/security-products/license-management/-/blob/0b976fcffe0a9b8e80587adb076bcdf279c9331c/config/install.sh#L168-170
- https://gitlab.com/gitlab-org/security-products/license-management/-/blob/0b976fcffe0a9b8e80587adb076bcdf279c9331c/config/.bashrc#L49
이미지 태그#
Docker Official Images 프로젝트에 문서화된 대로, 버전 번호 태그에 별칭을 부여해 사용자가 특정 시리즈의 "가장 최근" 릴리스를 참조할 수 있게 하는 방식을 강력히 권장합니다. Docker Tagging: Best practices for tagging and versioning Docker images도 참고합니다.
권한#
root 권한 없이 Docker 컨테이너를 실행하려면 컨테이너에 다음 사용자와 그룹이 있어야 합니다.
- 사용자 ID가
1000인 사용자gitlab - 그룹 ID가
1000인 그룹gitlab
커맨드라인#
스캐너는 환경 변수를 입력으로 받아 (job 정의에 따라) 리포트로 업로드되는 파일을 생성하는 커맨드라인 도구입니다. 또한 표준 출력과 표준 오류 스트림에 텍스트 출력을 생성하고, 상태 코드와 함께 종료합니다.
변수#
모든 CI/CD 변수는 환경 변수로 스캐너에 전달됩니다. 스캔 대상 프로젝트는 미리 정의된 CI/CD 변수로 설명됩니다.
SAST 및 의존성 스캐닝#
SAST 및 의존성 스캐닝 스캐너는 CI_PROJECT_DIR CI/CD 변수로 주어지는 프로젝트 디렉터리의 파일을 스캔해야 합니다.
컨테이너 스캐닝#
GitLab의 공식 컨테이너 스캐닝과 일관성을 유지하려면
스캐너는 CI_APPLICATION_REPOSITORY와 CI_APPLICATION_TAG로 주어지는 이름과 태그의
Docker 이미지를 스캔해야 합니다. DOCKER_IMAGE CI/CD 변수가
제공되면 CI_APPLICATION_REPOSITORY와 CI_APPLICATION_TAG 변수는
무시되고, DOCKER_IMAGE 변수에 지정된 이미지를 대신 스캔합니다.
제공되지 않으면 CI_APPLICATION_REPOSITORY의 기본값은 미리 정의된 CI/CD 변수를 조합한
$CI_REGISTRY_IMAGE/$CI_COMMIT_REF_SLUG가 되어야 합니다.
CI_APPLICATION_TAG의 기본값은 CI_COMMIT_SHA가 되어야 합니다.
스캐너는 DOCKER_USER와 DOCKER_PASSWORD 변수를 사용해
Docker 레지스트리에 로그인해야 합니다.
이 변수들이 정의되어 있지 않으면 스캐너는
CI_REGISTRY_USER와 CI_REGISTRY_PASSWORD를 기본값으로 사용해야 합니다.
구성 파일#
스캐너가 CI_PROJECT_DIR를 사용해 특정 구성 파일을 읽을 수도 있지만,
구성은 파일이 아니라 CI/CD 변수로 노출하는 것을 권장합니다.
출력 파일#
GitLab CI/CD에 업로드되는 다른 아티팩트와 마찬가지로,
스캐너가 생성하는 보안 리포트는 CI_PROJECT_DIR CI/CD 변수로 주어지는
프로젝트 디렉터리에 기록해야 합니다.
출력 파일 이름은 스캐닝 유형을 따라 짓고 접두사로 gl-을 쓰는 것을 권장합니다.
모든 보안 리포트는 JSON 파일이므로 파일 확장자로 .json을 사용합니다.
예를 들어 의존성 스캐닝 리포트의 파일 이름으로는 gl-dependency-scanning.json을 권장합니다.
job 정의의 artifacts:reports 키워드는
보안 리포트를 기록하는 파일 경로와 일치해야 합니다.
예를 들어 의존성 스캐닝 분석기가 CI/CD 프로젝트 디렉터리에 리포트를 기록하고
그 리포트 파일 이름이 depscan.json이라면,
artifacts:reports:dependency_scanning을 depscan.json으로 설정해야 합니다.
종료 코드#
POSIX 종료 코드 표준에 따라 스캐너는 성공 시 0, 실패 시 1로 종료합니다.
취약점이 발견된 경우도 성공에 포함됩니다.
CI/CD job이 실패하면 그 job이 실패를 허용하더라도 GitLab은 보안 리포트 결과를 수집하지 않습니다. 다만 리포트 아티팩트는 여전히 GitLab에 업로드되며 파이프라인 보안 탭에서 다운로드할 수 있습니다.
로깅#
스캐너는 오류 메시지와 경고를 로그로 남겨야 합니다. 그러면 사용자가 CI/CD 스캐닝 job의 로그를 보고 잘못된 구성과 통합 문제를 조사할 수 있습니다.
스캐너는 ANSI 이스케이프 코드를 사용해
Unix 표준 출력과 표준 오류 스트림에 기록하는 메시지에 색을 입힐 수 있습니다.
오류는 빨강, 경고는 노랑, 알림은 초록으로 표시하는 것을 권장합니다.
또한 오류 메시지에는 [ERRO], 경고에는 [WARN], 알림에는 [INFO]를 접두사로 붙이는 것을 권장합니다.
로깅 레벨#
스캐너는 로그 메시지의 로그 레벨이 SECURE_LOG_LEVEL CI/CD 변수에 설정된 값보다
낮으면 그 메시지를 걸러내야 합니다. 예를 들어 SECURE_LOG_LEVEL이 error로 설정되어 있으면
info와 warn 메시지는 건너뛰어야 합니다. 허용되는 값은 다음과 같으며,
높은 것부터 낮은 것 순으로 나열되어 있습니다.
fatalerrorwarninfodebug
디버깅할 때 유용할 수 있는 상세 로깅에는 debug 레벨을 사용하는 것을 권장합니다.
SECURE_LOG_LEVEL의 기본값은 info로
설정해야 합니다.
커맨드라인을 실행할 때 스캐너는 debug 레벨로 커맨드라인과 그 출력을 로그에 남겨야 합니다.
커맨드라인이 실패하면 error 로그 레벨로 남겨야 합니다.
그러면 로그 레벨을 debug로 바꾸고 스캐닝 job을 다시 실행하지 않고도 문제를 디버깅할 수 있습니다.
common logutil 패키지#
go와
common을 사용한다면,
Logrus와
common의 logutil 패키지를 사용해
Logrus의 포매터를 구성하는 방법을 권장합니다.
logutil README를 참고합니다.
리포트#
리포트는 취약점과 적용 가능한 수정 사항을 함께 담은 JSON 문서입니다.
이 문서는 리포트 JSON 형식의 개요와 권장 사항, 그리고 통합 담당자가 필드를 설정하는 데 도움이 되는 예시를 제공합니다. 이 형식은 SAST, DAST, 의존성 스캐닝, 컨테이너 스캐닝 문서에 자세히 설명되어 있습니다.
이러한 스캐너의 스키마는 다음에서 확인할 수 있습니다.
리포트 검증#
스캐너가 생성하는 리포트는 리포트에 선언된 스키마 버전에 대한 검증을 통과해야 합니다. 검증을 통과하지 못한 리포트는 GitLab이 수집하지 않으며, 해당 파이프라인에 오류 메시지가 표시됩니다.
사용이 중단된 버전의 보안 리포트 스키마를 사용하는 리포트는 수집되지만, 해당 파이프라인에 경고 메시지가 표시됩니다. 이 경고가 보이면 분석기를 업데이트해 사용 가능한 최신 스키마를 사용하도록 합니다.
스키마 버전의 지원 중단 기간이 지나면 해당 파일은 GitLab에서 제거됩니다. 제거된 버전을 선언하는 리포트는 거부되며, 해당 파이프라인에 오류 메시지가 표시됩니다.
리포트가 벤더링된 스키마 버전과 일치하지 않는 PATCH 버전을 사용하면, 벤더링된 최신 PATCH 버전에 대해
검증됩니다. 예를 들어 리포트 버전이 15.0.23이고 벤더링된 최신 버전이
15.0.6이면, 리포트는 버전 15.0.6에 대해 검증됩니다.
GitLab은 보안 리포트 JSON 스키마에 대해 리포트를 검증하며, 이 스키마는
gitlab-security_report_schemas
gem에서 읽어 옵니다. 사용 중인 GitLab 버전이 어떤 스키마 버전을 지원하는지는
GitLab 설치본의 gem 버전을 보면 확인할 수 있습니다. 예를 들어
GitLab 15.4는
버전 0.1.2.min15.0.0.max15.2.0을 사용하며, 이는 15.0.0부터 15.2.0 범위의 버전을 포함한다는 뜻입니다.
정확한 버전을 확인하려면 로컬 검증 섹션을 참고합니다.
로컬 검증#
GitLab에서 분석기를 실행하기 전에, 분석기가 생성하는 리포트가 선언된 스키마 버전을 준수하는지 검증해야 합니다.
gitlab-security_report_schemas를 설치합니다.security-report-schemas를 실행해 지원되는 스키마 버전을 확인합니다.security-report-schemas <report.json>을 실행해 리포트를 검증합니다.
$ gem install gitlab-security_report_schemas -v 0.1.2.min15.0.0.max15.2.1
Successfully installed gitlab-security_report_schemas-0.1.2.min15.0.0.max15.2.1
Parsing documentation for gitlab-security_report_schemas-0.1.2.min15.0.0.max15.2.1
Done installing documentation for gitlab-security_report_schemas after 0 seconds
1 gem installed

$ security-report-schemas
SecurityReportSchemas 0.1.2.min15.0.0.max15.2.1.
Supported schema versions: ["15.0.0", "15.0.1", "15.0.2", "15.0.4", "15.0.5", "15.0.6", "15.0.7", "15.1.0", "15.1.1", "15.1.2", "15.1.3", "15.1.4", "15.2.0", "15.2.1"]

Usage: security-report-schemas REPORT_FILE_PATH [options]
    -r, --report_type=REPORT_TYPE    Override the report type
    -w, --warnings                   Prints the warning messages

$ security-report-schemas ~/Downloads/gl-dependency-scanning-report.json
Validating dependency_scanning v15.0.0 against schema v15.0.0
Content is invalid
* root is missing required keys: dependency_files
리포트 필드#
버전#
이 필드는 사용 중인 보안 리포트 스키마 버전을 지정합니다. 사용할 버전에 대한 정보는 릴리스를 참고합니다.
GitLab은 이 값으로 지정된 스키마 버전에 대해 리포트를 검증합니다.
취약점#
리포트의 vulnerabilities 필드는 취약점 객체의 배열입니다.
ID#
id 필드는 취약점의 고유 식별자입니다.
수정 사항 객체에서 수정된 취약점을 참조하는 데 사용됩니다.
UUID를 생성해 id 필드의 값으로 사용하는 것을 권장합니다.
카테고리#
category 필드의 값은 리포트 유형과 일치합니다.
dependency_scanningcontainer_scanningsastdast
스캔#
scan 필드는 스캔 자체에 대한 메타 정보를 담은 객체입니다. 스캔을 수행한 analyzer와
scanner, 스캔이 실행된 start_time과 end_time,
그리고 스캔의 status("success" 또는 "failure")를 담습니다.
analyzer와 scanner 필드는 모두 사람이 읽을 수 있는 name과 기술적인 id를 담은 객체입니다.
id는 다른 통합 담당자가 제공하는 다른 분석기나 스캐너와 충돌해서는 안 됩니다.
스캔 기본 식별자#
scan.primary_identifiers 필드는
기본 식별자 배열을 담는 선택적 필드입니다.
이는 분석기가 스캔을 수행한 모든 룰셋의 전체 목록입니다.
특정 스캔의 Vulnerabilities 배열이 비어 있을 수 있더라도, 이 선택적 필드에는
어떤 규칙이 실행되었는지 Rails 애플리케이션에 알리기 위해 가능한 식별자의 전체 목록을
담아야 합니다.
이 필드가 채워지면 Rails 애플리케이션은 기본 식별자가 포함되지 않은 취약점을 더 이상 해당하지 않는 것으로 보고 이전에 탐지된 취약점을 자동으로 해결할 수 있습니다.
이름, 메시지, 설명#
name과 message 필드는 취약점에 대한 짧은 설명을 담습니다.
description 필드는 더 자세한 내용을 제공합니다.
name 필드는 컨텍스트와 무관하며 취약점이 어디에서 발견되었는지에 대한 정보를 담지 않는 반면,
message는 위치를 다시 언급할 수 있습니다.
시각적인 예시로, 다음 스크린샷은 파이프라인 보기에서 취약점을 볼 때 이 필드들이 어디에 사용되는지 강조해 보여 줍니다.
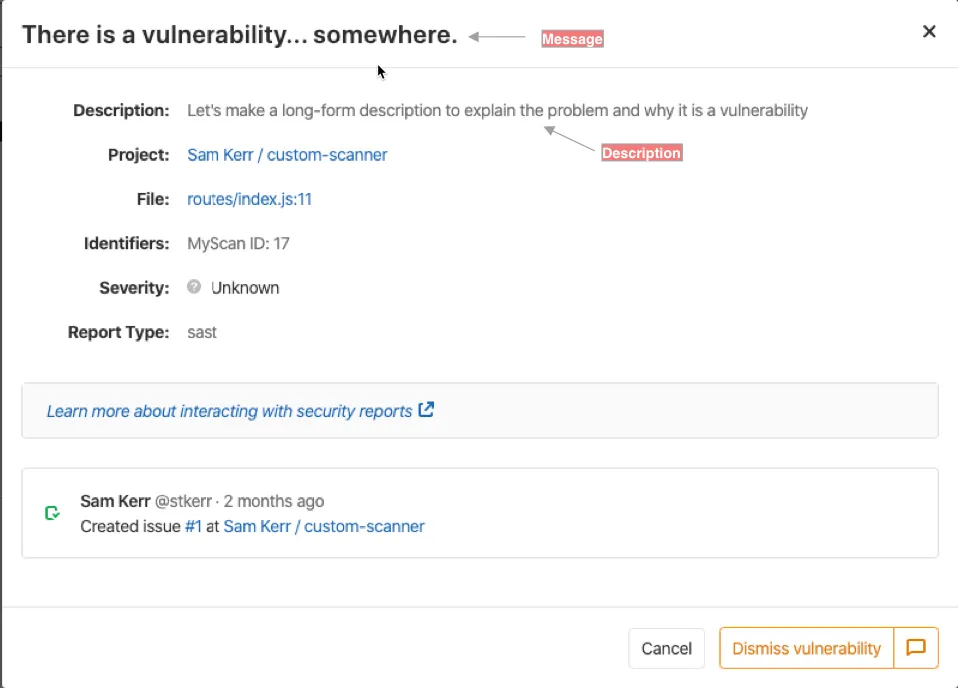
예를 들어 의존성 스캐닝이 보고한 취약점의 message는
취약한 의존성에 대한 정보를 담는데,
이는 취약점의 location 필드와 중복됩니다.
name 필드를 선호하지만, 취약점 제목에서 컨텍스트나 위치를 제거할 수 없을 때는
message 필드를 사용합니다.
예를 들어 다음은 의존성 스캐닝 스캐너가 보고한 취약점 객체로,
message가 location 필드를 다시 언급하는 경우입니다.
{
    "location": {
        "dependency": {
            "package": {
            "name": "debug"
          }
        }
    },
    "name": "Regular Expression Denial of Service",
    "message": "Regular Expression Denial of Service in debug",
    "description": "The debug module is vulnerable to regular expression denial of service
        when untrusted user input is passed into the `o` formatter.
        It takes around 50k characters to block for 2 seconds making this a low severity issue."
}
description은 취약점의 동작 방식을 설명하거나 익스플로잇에 대한 컨텍스트를 제공할 수 있습니다.
취약점 객체의 다른 필드를 반복해서는 안 됩니다.
특히 description은 location(무엇이 영향을 받는지)이나
solution(위험을 완화하는 방법)을 반복해서는 안 됩니다.
해결 방법#
solution 필드로 식별된 취약점을 수정하거나 위험을 완화하는 방법을 사용자에게
안내할 수 있습니다. 이 필드는 최종 사용자가 직접 다루고, remediations 객체는
GitLab이 자동으로 처리합니다.
식별자#
identifiers 배열은 탐지된 취약점을 설명합니다. 식별자 객체의 type과
value 필드는 두 식별자가 같은지 판단하는 데 사용됩니다.
사용자 인터페이스는 객체의 name과 url 필드로 식별자를 표시합니다.
GitLab 스캐너가 이미 정의한 식별자를 사용하는 것을 권장합니다.
| 식별자 | 유형 | 예시 값 | 예시 이름 |
|---|---|---|---|
| CVE | cve |
CVE-2019-10086 | CVE-2019-10086 |
| CWE | cwe |
1026 | CWE-1026 |
| ELSA | elsa |
ELSA-2020-0085 | ELSA-2020-0085 |
| OSVD | osvdb |
OSVDB-113928 | OSVDB-113928 |
| OWASP | owasp |
A01:2021 | A01:2021 - Broken Access Control |
| RHSA | rhsa |
RHSA-2020:0111 | RHSA-2020:0111 |
| USN | usn |
USN-4234-1 | USN-4234-1 |
| GHSA | ghsa |
GHSA-38jh-8h67-m7mj | GHSA-38jh-8h67-m7mj |
| HACKERONE | hackerone |
698789 | HACKERONE-698789 |
위에 나열된 일반 식별자는 GitLab이 유지 관리하는 일부 분석기가 공유하는 공통 라이브러리에 정의되어 있습니다. 필요하다면 새 일반 식별자를 기여할 수 있습니다. 분석기는 벤더별 또는 제품별 식별자를 생성할 수도 있는데, 이들은 공통 라이브러리에 속하지 않습니다.
모든 취약점에 CVE가 있는 것은 아니며, 하나의 CVE가 여러 번 식별될 수도 있습니다. 따라서 CVE는 안정적인 식별자가 아니므로, 취약점을 추적할 때 그렇게 가정해서는 안 됩니다.
취약점 하나에 대한 최대 식별자 수는 20개로 설정되어 있습니다. 취약점의 식별자가 20개를 넘으면 시스템은 처음 20개만 저장합니다. 파이프라인 보안 탭의 취약점은 이 제한을 적용하지 않으며, 리포트 아티팩트에 있는 모든 식별자가 표시됩니다.
세부 정보#
details 필드는 취약점 정보를 볼 때 표시되는 다양한 콘텐츠 요소를 지원하는 객체입니다. 다양한 데이터 요소의 예시는 security-reports 리포지터리에서 확인할 수 있습니다.
위치#
location은 취약점이 탐지된 위치를 나타냅니다.
위치의 형식은 스캐닝 유형에 따라 다릅니다.
GitLab은 내부적으로 location의 일부 속성을 추출해 위치 지문을 생성하며,
이 지문은 리포지터리에 새 커밋이 푸시될 때
취약점을 추적하는 데 사용됩니다.
위치 지문을 생성하는 데 사용되는 속성도 스캐닝 유형에 따라 다릅니다.
의존성 스캐닝#
의존성 스캐닝 취약점의 location은 dependency와 file로 구성됩니다.
dependency 객체는 영향을 받는 package와 의존성 version을 설명합니다.
package는 영향을 받는 라이브러리/모듈의 name을 담습니다.
file은 영향을 받는 의존성을 선언한 의존성 파일의 경로입니다.
예를 들어 다음은 npm 패키지 handlebars의
버전 4.0.11에 영향을 주는 취약점의 location 객체입니다.
{
    "file": "client/package.json",
    "dependency": {
        "package": {
            "name": "handlebars"
        },
        "version": "4.0.11"
    }
}
영향을 받는 이 의존성은 npm이나 yarn이 처리하는 의존성 파일인
client/package.json에 나열되어 있습니다.
의존성 스캐닝 취약점의 위치 지문은
file과 패키지 name을 조합하므로
이 속성들은 필수입니다.
다른 속성은 모두 선택 사항입니다.
컨테이너 스캐닝#
의존성 스캐닝과 마찬가지로,
컨테이너 스캐닝 취약점의 location에는 dependency와 file이 있습니다.
operating_system 필드도 있습니다.
예를 들어 다음은 Debian 패키지 glib2.0의
버전 2.50.3-2+deb9u1에 영향을 주는 취약점의 location 객체입니다.
{
    "dependency": {
        "package": {
            "name": "glib2.0"
        },
    },
    "version": "2.50.3-2+deb9u1",
    "operating_system": "debian:9",
    "image": "registry.gitlab.com/example/app:latest"
}
영향을 받는 패키지는 Docker 이미지 registry.gitlab.com/example/app:latest를 스캔할 때 발견됩니다.
이 Docker 이미지는 debian:9(Debian Stretch)를 기반으로 합니다.
컨테이너 스캐닝 취약점의 위치 지문은
operating_system과 패키지 name을 조합하므로
이 속성들은 필수입니다.
image도 필수입니다.
다른 속성은 모두 선택 사항입니다.
SAST#
SAST 취약점의 location에는 영향을 받는 파일의 경로를 나타내는 file과
영향을 받는 줄 번호를 담은 start_line 필드가 있어야 합니다.
end_line, class, method도 있을 수 있습니다.
예를 들어 다음은 com.gitlab.security_products.tests.App Java 클래스의
generateSecretToken 메서드에서, src/main/java/com/gitlab/example/App.java의
41번 줄에 있는 보안 결함의 location 객체입니다.
{
    "file": "src/main/java/com/gitlab/example/App.java",
    "start_line": 41,
    "end_line": 41,
    "class": "com.gitlab.security_products.tests.App",
    "method": "generateSecretToken1"
}
SAST 취약점의 위치 지문은
file, start_line, end_line을 조합하므로
이 속성들은 필수입니다.
다른 속성은 모두 선택 사항입니다.
취약점 추적#
취약점을 줄 번호만으로 추적하면 문제가 생깁니다. 코드가 변경될 때 같은 취약점이 중복되기 때문입니다. GitLab은 다른 방식을 사용해 이 중복을 최소화합니다. GitLab은 각 취약점을 스코프와 오프셋 시그니처로 추적합니다. 이 시그니처는 추적 계산기에서 나오며, 이 계산기는 분석기 리포트에 스코프 정보를 추가하는 후처리기입니다.
영향을 받는 파일의 이름이 바뀌거나 해당 코드가 다른 파일로 이동한 경우에는 취약점 추적이 적용되지 않습니다.
취약점의 시그니처는 UUIDv5 다이제스트로 계산하며, 다음 속성의 해시로 계산됩니다.
다음 내용도 함께 참고합니다. 중복 제거 프로세스.
심각도#
severity 필드는 취약점이 소프트웨어에 얼마나 심각한 영향을 주는지 설명합니다.
심각도는 보안 대시보드에서 취약점을 정렬하는 데 사용됩니다.
심각도는 Info에서 Critical까지이며, Unknown일 수도 있습니다.
유효한 값은 Unknown, Info, Low, Medium, High, Critical입니다
Unknown 값은 실제 값을 판단할 데이터가 없다는 뜻입니다. 따라서 high, medium, low 중 어느 것일 수도 있으므로
조사가 필요합니다.
수정 사항#
리포트의 remediations 필드는 수정 사항 객체의 배열입니다.
각 수정 사항은 일련의 취약점을
해결하는 데
적용할 수 있는 패치를 설명합니다.
다음은 수정 사항이 포함된 리포트의 예시입니다.
{
    "vulnerabilities": [
        {
            "category": "dependency_scanning",
            "name": "Regular Expression Denial of Service",
            "id": "123e4567-e89b-12d3-a456-426655440000",
            "solution": "Upgrade to new versions.",
            "scanner": {
                "id": "gemnasium",
                "name": "Gemnasium"
            },
            "identifiers": [
                {
                  "type": "gemnasium",
                  "name": "Gemnasium-642735a5-1425-428d-8d4e-3c854885a3c9",
                  "value": "642735a5-1425-428d-8d4e-3c854885a3c9"
                }
            ]
        }
    ],
    "remediations": [
        {
            "fixes": [
                {
                    "id": "123e4567-e89b-12d3-a456-426655440000"
                }
            ],
            "summary": "Upgrade to new version",
            "diff": "ZGlmZiAtLWdpdCBhL3lhcm4ubG9jayBiL3lhcm4ubG9jawppbmRleCAwZWNjOTJmLi43ZmE0NTU0IDEwMDY0NAotLS0gYS95Y=="
        }
    ]
}
요약#
summary 필드는 취약점을 수정하는 방법에 대한 개요입니다. 이 필드는 필수입니다.
수정된 취약점#
fixes 필드는 해당 수정 사항으로 수정되는 취약점을 참조하는 객체의 배열입니다.
fixes[].id에는 수정된 취약점의 고유 식별자가 들어갑니다. 이 필드는 필수입니다.
Diff#
diff 필드는 base64로 인코딩된 수정 코드 diff이며,
git apply와 호환됩니다. 이 필드는 필수입니다.