머지 리퀘스트 승인 규칙
GitLab v19.5Offering: GitLab.com, GitLab Self-Managed, GitLab Dedicated
요약
승인 규칙은 머지 리퀘스트가 병합되기 전에 받아야 하는 승인의 수와 승인을 수행할 사용자를 정의합니다. 승인 규칙은 다음 범위로 정의할 수 있습니다. 승인 규칙은 다음 범위로 구성할 수 있습니다. 기본 승인 규칙을 정의하지 않으면 모든 사용자가 머지 리퀘스트를 승인할 수 있습니다.
승인 규칙은 머지 리퀘스트가 병합되기 전에 받아야 하는 승인의 수와 승인을 수행할 사용자를 정의합니다. 코드 소유자와 함께 사용하면 기능을 관리하는 그룹과 특정 감독 영역을 담당하는 그룹 모두가 변경 사항을 검토하도록 보장할 수 있습니다.
승인 규칙은 다음 범위로 정의할 수 있습니다.
승인 규칙은 다음 범위로 구성할 수 있습니다.
기본 승인 규칙을 정의하지 않으면 모든 사용자가 머지 리퀘스트를 승인할 수 있습니다. 규칙을 정의하지 않더라도 프로젝트 설정에서 필요한 승인자의 최소 수를 적용할 수 있습니다.
포크에서 업스트림 프로젝트로 향하는 경우처럼 다른 프로젝트를 대상으로 하는 머지 리퀘스트는 소스(포크)가 아니라 대상(업스트림) 프로젝트의 기본 승인 규칙을 사용합니다.
머지 리퀘스트 승인은 정책을 사용해 모든 프로젝트 또는 일부 프로젝트에 전역으로 적용되도록 구성할 수 있습니다. 머지 리퀘스트 승인 정책은 더 세분화된 구성 옵션으로 추가적인 유연성도 제공합니다.
승인 규칙 추가#
사전 요구 사항:
- 프로젝트에 대한 Maintainer 또는 Owner 권한이 있어야 합니다.
- GitLab.com에서 그룹을 승인자로 추가하려면 해당 그룹의 멤버이거나 그룹이 공개 상태여야 합니다.
머지 리퀘스트 승인 규칙을 추가하려면 다음 단계를 수행합니다.
- 상단 표시줄에서 Search or go to를 선택하고 프로젝트를 찾습니다.
- 왼쪽 사이드바에서 Settings > Merge requests를 선택합니다.
- Merge request approvals 섹션의 Approval rules 섹션에서 Add approval rule을 선택합니다.
- 오른쪽 사이드바에서 다음 필드를 입력합니다.
- Save changes를 선택합니다. 여러 승인 규칙을 추가할 수 있습니다.
승인 규칙 재정의 구성에 따라 새 규칙이 기존 머지 리퀘스트에 적용되는지가 결정됩니다.
- 승인 규칙 재정의가 허용된 경우, 이러한 기본 규칙의 변경 사항은 규칙의 대상 브랜치 변경을 제외하고 기존 머지 리퀘스트에 적용되지 않습니다.
- 승인 규칙 재정의가 허용되지 않은 경우, 기본 규칙의 모든 변경 사항이 기존 머지 리퀘스트에 적용됩니다. 승인 규칙 재정의가 허용되던 기간에 수동으로 재정의된 승인 규칙은 변경되지 않습니다.
승인 규칙 편집#
사전 요구 사항:
- 프로젝트에 대한 Maintainer 또는 Owner 권한이 있어야 합니다.
- GitLab.com에서 그룹을 승인자로 추가하려면 해당 그룹의 멤버이거나 그룹이 공개 상태여야 합니다.
머지 리퀘스트 승인 규칙을 편집하려면 다음 단계를 수행합니다.
- 상단 표시줄에서 Search or go to를 선택하고 프로젝트를 찾습니다.
- 왼쪽 사이드바에서 Settings > Merge requests를 선택합니다.
- Merge request approvals 섹션의 Approval rules 섹션에서 편집하려는 규칙 옆의 Edit를 선택합니다.
- 오른쪽 사이드바에서 다음 필드를 편집합니다.
- Approvals required에
0을 지정하면 규칙이 선택 사항이 되고,0보다 큰 수를 지정하면 필수 규칙이 생성됩니다. 필요한 승인의 최대 수는100입니다. - 사용자 또는 그룹을 제거하려면 제거할 그룹이나 사용자를 찾아 Remove ([remove])를 선택합니다.
- Approvals required에
- Save changes를 선택합니다.
승인 규칙 삭제#
사전 요구 사항:
- 프로젝트에 대한 Maintainer 또는 Owner 권한이 있어야 합니다.
머지 리퀘스트 승인 규칙을 삭제하려면 다음 단계를 수행합니다.
- 상단 표시줄에서 Search or go to를 선택하고 프로젝트를 찾습니다.
- 왼쪽 사이드바에서 Settings > Merge requests를 선택합니다.
- Merge request approvals 섹션에서 삭제하려는 규칙 옆의 휴지통 아이콘([remove])을 선택합니다.
- Remove approvers를 선택합니다.
여러 승인 규칙#
머지 리퀘스트에 여러 승인 규칙을 적용하려면 프로젝트에 기본 승인 규칙을 여러 개 추가합니다.
승인 자격이 있는 승인자가 머지 리퀘스트를 승인하면, 해당 승인자가 속한 모든 규칙에서 남은 승인 수(Approvals 칼럼)가 줄어듭니다.
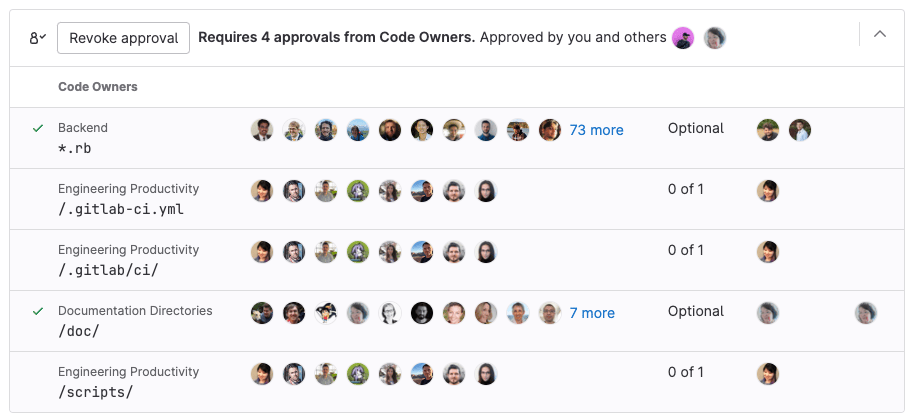
개요는 multiple approvers 동영상을 참고합니다.
승인할 수 있는 모든 머지 리퀘스트에 대한 알림 받기#
승인 자격이 있는 머지 리퀘스트가 생성될 때마다 이메일 알림을 받으려면 다음 단계를 수행합니다.
- 알림 수준을 설정에서 Custom을 선택하고 Merge request you're eligible to approve is created 이벤트를 선택합니다.
머지 리퀘스트 승인 규칙 편집 또는 재정의#
다음 두 가지 방법으로 프로젝트의 머지 리퀘스트 승인 규칙을 재정의할 수 있습니다.
- 기존 머지 리퀘스트 편집.
- 새 머지 리퀘스트 생성.
사전 요구 사항:
- 프로젝트 설정 Prevent editing approval rules in merge requests 가 비활성화되어 있어야 합니다.
- 다음 중 하나를 충족해야 합니다.
- 관리자 액세스 권한이 있습니다.
- 머지 리퀘스트의 작성자이며 프로젝트에서 Developer, Maintainer, Owner 권한 중 하나를 가지고 있습니다.
- 프로젝트에 대한 Maintainer 또는 Owner 권한이 있습니다.
머지 리퀘스트의 승인자를 재정의하려면 다음 단계를 수행합니다.
- 새 머지 리퀘스트를 생성할 때 Approval Rules 섹션으로 스크롤해 Create merge request를 선택하기 전에 원하는 승인 규칙을 추가하거나 제거합니다.
- 기존 머지 리퀘스트를 볼 때는 다음 단계를 수행합니다.
- 상단 표시줄에서 Search or go to를 선택하고 프로젝트를 찾습니다.
- 왼쪽 사이드바에서 Code > Merge requests를 선택하고 머지 리퀘스트를 찾습니다.
- Edit를 선택합니다.
- Approval Rules 섹션으로 스크롤합니다.
- 원하는 승인 규칙을 추가하거나 제거합니다.
- Save changes를 선택합니다.
관리자는 머지 리퀘스트 승인 설정을 변경해 사용자가 머지 리퀘스트의 승인 규칙을 재정의하지 못하도록 할 수 있습니다.
규칙에 여러 승인 필요#
승인이 두 개 이상 필요한 승인 규칙을 만들려면 다음 단계를 수행합니다.
규칙에 여러 승인을 요구하려면
머지 리퀘스트 승인 API로
approvals_required 속성을 2 이상으로 설정할 수도 있습니다.
선택적 승인 규칙 구성#
승인이 권장되지만 필수는 아닌 프로젝트에서는 머지 리퀘스트 승인을 선택 사항으로 둘 수 있습니다. 승인 규칙을 선택 사항으로 만들려면 다음 단계를 수행합니다.
- 규칙을 생성하거나 편집할 때 Approvals required를
0으로 설정합니다.
승인 규칙을 선택 사항으로 만들려면 API의
프로젝트 승인 규칙 업데이트를 사용해
approvals_required 속성을 0으로 설정할 수도 있습니다.
보호된 브랜치에 대한 승인#
승인 규칙은 기본 브랜치처럼 특정 브랜치에만 관련되는 경우가 많습니다. 특정 브랜치에 대한 승인 규칙을 구성하려면 다음 단계를 수행합니다.
- 승인 규칙을 생성합니다.
- 프로젝트로 이동해 Settings > Merge requests를 선택합니다.
- Merge request approvals 섹션에서 Approval rules로 스크롤합니다.
- Target branch에서 다음을 수행합니다.
- 모든 보호된 브랜치에 규칙을 적용하려면 All protected branches를 선택합니다.
- 특정 브랜치에 규칙을 적용하려면 목록에서 해당 브랜치를 선택합니다.
- 이 구성을 활성화하려면 보호된 브랜치에서 코드 소유자 승인 요구를 따릅니다.
추가 사용자에게 승인 권한 활성화#
Planner 또는 Reporter 권한을 가진 사용자가 보호된 브랜치에 병합하려면 먼저 머지 리퀘스트를 승인할 권한을 부여해야 합니다. 관리자처럼 코드를 푸시하거나 병합할 권한은 필요 없지만 제안된 작업을 감독해야 하는 사용자도 있습니다.
Planner 또는 Reporter 권한을 가진 사용자는 일반 승인 규칙을 통해서만 머지 리퀘스트를 승인할 수 있습니다. 코드 소유자 승인 규칙은 사용자가 Developer, Maintainer, Owner 권한 중 하나를 가져야 합니다. 자세한 내용은 승인 자격이 있는 승인자를 참고합니다.
사전 요구 사항:
- 이 방법은
All Branches나All protected branches설정에서는 동작하지 않으므로 특정 브랜치를 선택해야 합니다. - 추가하려는 사용자가 그룹에 속해 있더라도 개별 사용자가 아니라 공유된 그룹을 승인 규칙에 추가해야 합니다.
이러한 사용자에게 푸시 권한을 부여하지 않고 승인 권한만 활성화하려면 다음 단계를 수행합니다.
- 보호된 브랜치를 생성합니다.
- 승인 권한이 필요한 Planner 또는 Reporter 권한 사용자를 위해 새 그룹을 생성합니다.
- 해당 사용자를 그룹에 추가합니다. 사용자는 Planner, Reporter, Developer, Maintainer, Owner 권한 중 하나를 가져야 합니다.
- Reporter, Developer, Maintainer, Owner 권한 중 하나로 프로젝트를 그룹과 공유합니다.
- 상단 표시줄에서 Search or go to를 선택하고 프로젝트를 찾습니다.
- 왼쪽 사이드바에서 Settings > Merge requests를 선택합니다.
- Merge request approvals 섹션의 Approval rules 섹션에서 다음을 수행합니다.
- 새 규칙이라면 Add approval rule을 선택하고 보호된 브랜치를 대상으로 지정합니다.
- 기존 규칙이라면 Edit를 선택하고 보호된 브랜치를 대상으로 지정합니다.
- 오른쪽 사이드바의 Add approvers에서 생성한 그룹을 선택합니다.
- Save changes를 선택합니다.
보안 승인#
머지 리퀘스트 승인 정책을 사용해 머지 리퀘스트와 기본 브랜치의 취약점 상태를 기준으로 보안 승인을 정의할 수 있습니다. 각 보안 정책의 세부 정보는 머지 리퀘스트 구성의 Security Approvals 섹션에 표시됩니다.
보안 승인 규칙은 파이프라인이 완료될 때까지 모든 머지 리퀘스트에 적용됩니다. 보안 승인 규칙이 적용되므로 보안 스캔이 실행되기 전에 사용자가 코드를 병합할 수 없습니다. 파이프라인이 완료되면 보안 승인 규칙을 검사해 보안 승인이 여전히 필요한지 판단합니다. 파이프라인의 스캐너가 문제를 발견해 보안 승인이 필요한 경우, 진행에 필요한 단계를 알리는 봇 댓글이 머지 리퀘스트에 생성됩니다.
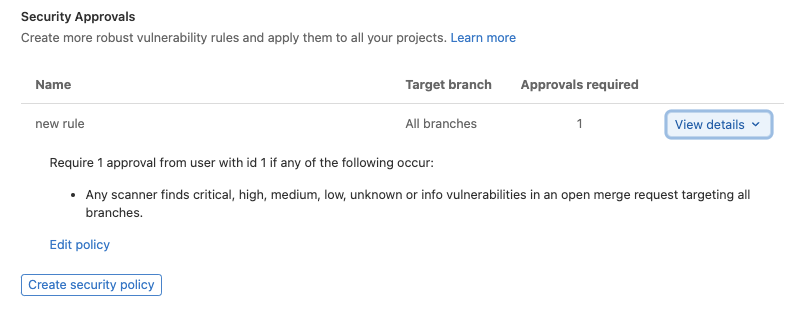
이러한 정책은 보안 정책 편집기에서 생성하고 편집합니다.
승인 자격이 있는 승인자#
프로젝트의 승인자가 되려면 사용자가 다음 중 최소 하나의 직접 멤버여야 합니다.
- 해당 프로젝트.
- 해당 프로젝트의 그룹.
- 해당 프로젝트 그룹의 상위 그룹.
- 프로젝트와 공유된 다른 그룹.
- 프로젝트의 그룹 또는 그 상위 그룹과 공유된 다른 그룹.
- 승인자로 추가된 그룹.
Developer 권한을 가진 사용자는 다음 중 하나에 해당하면 머지 리퀘스트를 승인할 수 있습니다.
- 프로젝트 또는 머지 리퀘스트 수준에서 승인자로 추가된 사용자.
- 머지 리퀘스트에서 변경된 파일의 코드 소유자인 사용자.
Planner 또는 Reporter 권한을 가진 사용자는 다음을 모두 충족할 때만 승인할 수 있습니다.
- 해당 사용자가 프로젝트와 공유된 그룹에 속해 있습니다. 이 그룹은 Reporter, Developer, Maintainer, Owner 권한 중 하나를 가져야 합니다.
- Planner 및 Reporter 권한 사용자의 승인 권한이 활성화되어 있습니다.
머지 리퀘스트 리뷰에 누가 참여했는지 보여 주기 위해, 머지 리퀘스트의 Approvals 위젯은 Commented by 칼럼을 표시합니다. 이 칼럼에는 머지 리퀘스트에 댓글을 단 승인 자격자가 나열됩니다. 작성자와 리뷰어가 머지 리퀘스트 내용에 대해 문의할 대상을 파악하는 데 도움이 됩니다.
필요한 승인 수가 지정된 승인자 수보다 많으면, 승인 규칙에 명시적으로 나열되지 않았더라도 프로젝트에서 Developer, Maintainer, Owner 권한을 가진 다른 사용자의 승인도 필요한 승인 수를 채우는 데 반영됩니다.
코드 소유자를 승인자로#
리포지터리에 코드 소유자를 추가하면 파일의 소유자가 프로젝트의 승인 자격자가 됩니다. 이 머지 리퀘스트 승인 규칙을 활성화하려면 다음 단계를 수행합니다.
- 상단 표시줄에서 Search or go to를 선택하고 프로젝트를 찾습니다.
- 왼쪽 사이드바에서 Settings > Merge requests를 선택합니다.
- Merge request approvals 섹션의 Approval rules 섹션에서 All eligible users 규칙을 찾습니다.
- Approvals required 칼럼에 필요한 승인 수를 입력합니다.
보호된 브랜치에 대해 코드 소유자 승인을 요구할 수도 있습니다.
멤버십 유형별 승인자#
다음 표는 멤버십 유형이 승인 규칙과 코드 소유자의 자격에 각각 어떤 영향을 주는지 보여 줍니다.
사용자 자격#
승인 규칙의 승인자로 개별 사용자를 지정하거나 CODEOWNERS 파일에서 @username처럼
사용자를 참조하는 경우:
| 멤버십 유형 | 승인 규칙 | 코드 소유자 |
|---|---|---|
| 프로젝트의 직접 멤버 | ✅ | ✅ |
| 프로젝트 그룹의 직접 멤버 | ✅ | ✅ |
| 프로젝트 그룹의 상속된 멤버 | ✅ | ✅ |
| 프로젝트에 초대된 그룹의 직접 멤버 | ✅ | ✅ |
| 프로젝트에 초대된 그룹의 상속된 멤버 | ❌ | ❌ |
| 프로젝트 그룹에 초대된 그룹의 직접 멤버 | ✅ | ✅ |
| 프로젝트 그룹에 초대된 그룹의 상속된 멤버 | ❌ | ❌ |
| 프로젝트 그룹의 상위 그룹에 초대된 그룹의 직접 멤버 | ✅ | ✅ |
| 프로젝트 그룹의 상위 그룹에 초대된 그룹의 상속된 멤버 | ❌ | ❌ |
그룹 자격#
승인 규칙의 승인자로 그룹을 지정하거나 CODEOWNERS 파일에서 @group-name처럼 그룹을 참조하는
경우, 자격이 있는 그룹의 직접 멤버만 승인할 수 있습니다.
| 그룹 유형 | 승인 규칙 | 코드 소유자 |
|---|---|---|
| 프로젝트에 초대된 그룹 | ✅ | ✅ |
| 프로젝트 그룹에 초대된 그룹 | ✅ | ❌ |
| 프로젝트 그룹의 상위 그룹에 초대된 그룹 | ✅ | ❌ |
| 프로젝트의 그룹 | ✅ | ✅ |
| 프로젝트 그룹의 상위 그룹 | ✅ | ✅ |
그룹 기반 승인에서는 그룹의 직접 멤버만 머지 리퀘스트를 승인할 수 있습니다. 자격이 있는 그룹의 상속된 멤버는 승인할 수 없습니다.
그룹 승인자#
사용자 그룹을 승인자로 추가할 수 있습니다. 이 그룹의 모든 직접 멤버가 해당 규칙을 승인할 수 있습니다. 상속된 멤버는 승인할 수 없습니다.
외부 그룹과 협업하는 경우가 아니라면 일반적으로 이 그룹은 최상위 네임스페이스의 하위 그룹입니다. 다른 그룹과 협업하면서 그 그룹의 멤버를 승인자로 사용하려면 다음 중 하나를 수행할 수 있습니다.
- 프로젝트에 대한 액세스 공유.
- 프로젝트 그룹에 대한 액세스 공유. 이 경우 외부 그룹이 프로젝트 그룹의 모든 프로젝트에 대한 승인 액세스 권한을 갖습니다.
승인자 그룹에서의 멤버십은 다음과 같은 방식으로 사용자 개인의 승인 권한을 결정합니다.
- 상속된 멤버는 승인자로 간주되지 않습니다. 직접 멤버만 머지 리퀘스트를 승인할 수 있습니다.
- 승인자 그룹에 속한 사용자가 이후에 개별 승인자로도 추가되면 두 명이 아니라 한 명의 승인자로 계산됩니다.
- 머지 리퀘스트 작성자는 기본적으로 자신의 머지 리퀘스트에서 승인 자격자로 계산되지 않습니다. 이 동작을 변경하려면 Prevent merge request creator approval 프로젝트 설정을 비활성화합니다.
- 기본적으로 머지 리퀘스트에 커밋한 사용자는 해당 머지 리퀘스트를 승인할 수 있습니다. 이 동작을 변경하려면 Prevent committers approval 프로젝트 설정을 활성화합니다.
문제 해결#
승인 규칙 이름은 비워 둘 수 없음#
이 유효성 검사 오류의 우회 방법으로 API를 통해 승인 규칙을 삭제할 수 있습니다.
- 프로젝트의 모든 승인 규칙을 조회합니다.
- 해당 규칙을 DELETE 합니다.
이 유효성 검사 오류에 대한 자세한 내용은 이슈 285129를 참고합니다.
그룹에는 프로젝트에 대한 명시적 또는 상속된 Developer 역할이 필요함#
승인을 처리하기 위해 만든 그룹이 리뷰가 필요한 프로젝트와는 다른 프로젝트 계층 영역에 생성되었을 수 있습니다. 이 경우 그룹의 멤버는 해당 머지 리퀘스트에 접근할 수 없어 승인 권한을 갖지 못할 수 있습니다.
예를 들면 다음과 같습니다.
아래 그룹 구조에서 project 1은 subgroup 1에 속하고 subgroup 4에는 사용자가 있습니다.
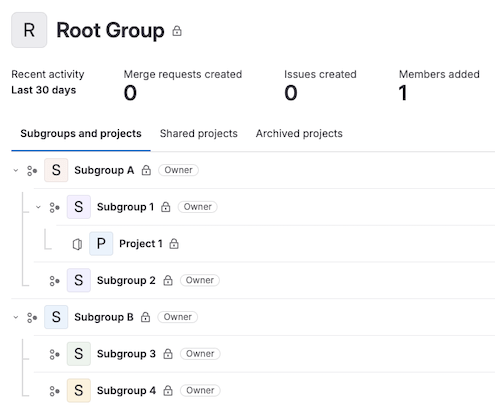
project 1에는 subgroup 4를 승인자로 지정한 승인 규칙이 구성되어 있습니다.
머지 리퀘스트가 생성되면 subgroup 4의 승인자가 승인 자격자 목록에 표시됩니다.
그러나 subgroup 4의 사용자는 머지 리퀘스트를 볼 권한이 없으므로 404 오류가 반환됩니다.
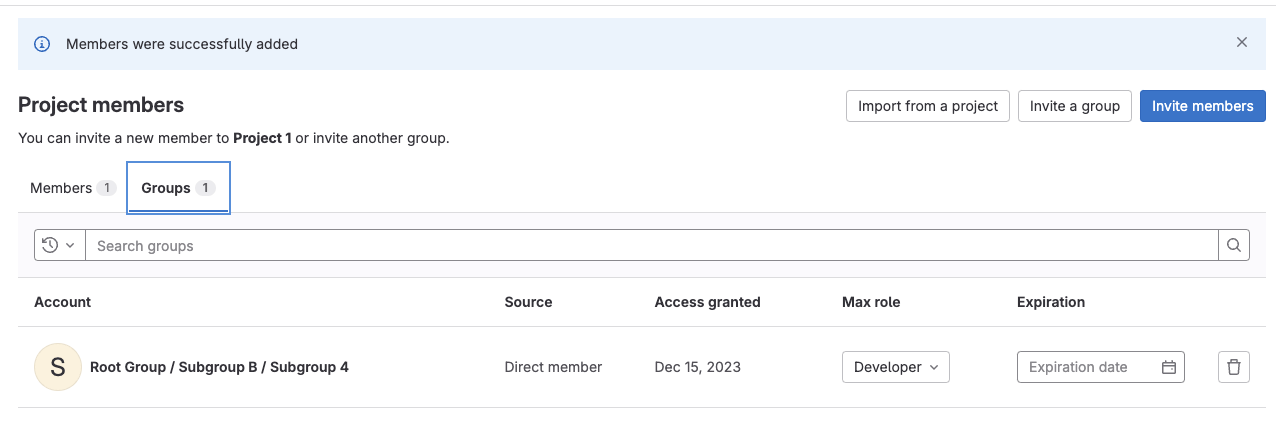
멤버십을 부여하려면 해당 그룹을 프로젝트 멤버로 초대해야 합니다. 그러면 subgroup 4의 사용자도 승인할 수 있습니다.