





InfoGrab DocsInfoGrab Docs

대역 외(OOB) 통신을 위한 배포

요약

사이버 공격, 클라우드 중단, 내부 장애로 인해 중요한 인시던트가 조직의 기본 인프라를 방해하는 경우, 안전하고 독립적인 통신 채널이 필수적입니다. 이 문서는 일반, AWS, Azure 환경에서 OOB 시나리오로 Mattermost를 배포하기 위한 아키텍처 지침을 설명합니다.

사이버 공격, 클라우드 중단, 내부 장애로 인해 중요한 인시던트가 조직의 기본 인프라를 방해하는 경우, 안전하고 독립적인 통신 채널이 필수적입니다. Mattermost는 대역 외(OOB) 환경에서 운영함으로써 그 채널 역할을 할 수 있습니다. 격리되고, 사전 프로비저닝되며, 인시던트 대응 및 비즈니스 연속성 팀을 지원할 준비가 되어 있는 환경입니다.

이 문서는 일반, AWS, Azure 환경에서 OOB 시나리오로 Mattermost를 배포하기 위한 아키텍처 지침을 설명합니다.

일반 OOB 아키텍처#

이 플랫폼 독립적 설계는 기본 네트워크 및 ID 공급자와 분리된 폴백 통신 시스템을 구축합니다.
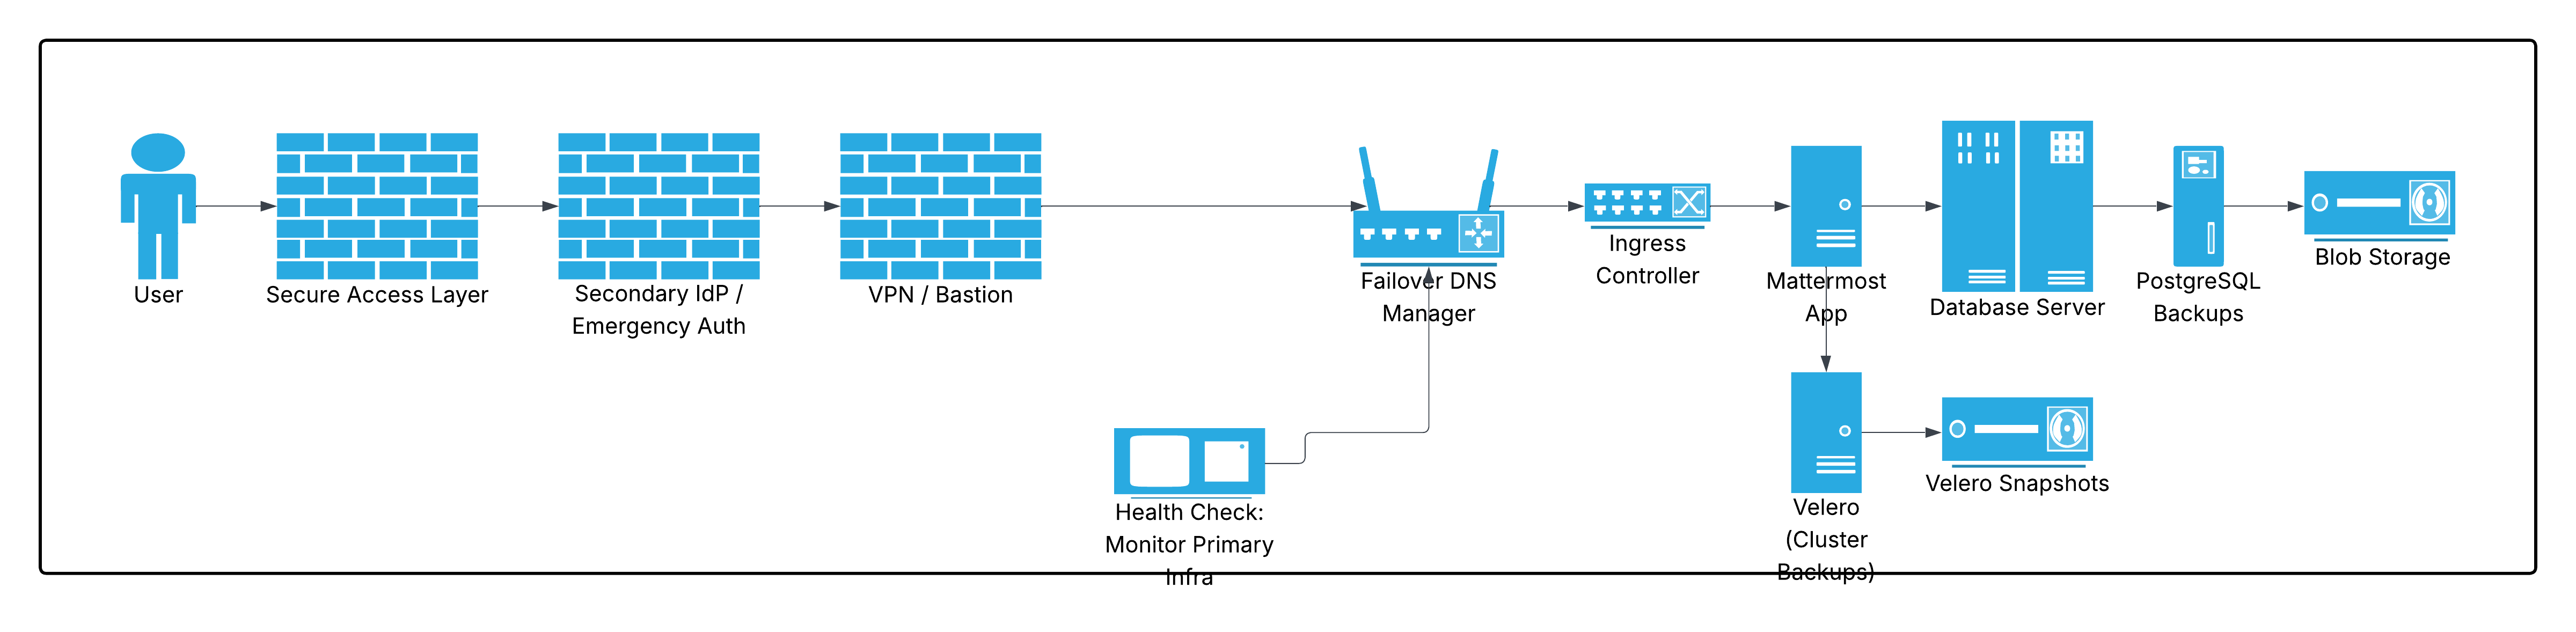
일반 OOB 아키텍처

아키텍처 구성 요소#

  • 사용자(사이버 보안, IR 팀): 비상 시 OOB 플랫폼에 접근하고 사용하도록 훈련된 사전 승인 인원입니다. 자격 증명과 접근 방법은 미리 프로비저닝해야 합니다.
  • 보안 접근 레이어: OOB 환경으로의 진입을 보호하는 방화벽 또는 접근 게이트웨이입니다. 네트워크 정책, IP 허용 목록, WAF를 포함할 수 있습니다.
  • 보조 IdP / 비상 인증: 조직의 기본 SSO 또는 IdP에 의존하지 않는 전용 ID 공급자입니다(예: 최소 구성의 Azure AD 테넌트, Okta 조직, MFA가 적용된 로컬 저장 자격 증명).
  • VPN / Bastion Host: 내부 OOB 구성 요소와 Kubernetes 컨트롤 플레인에 대한 접근을 허용하는 강화된 점프박스 또는 독립 VPN입니다.
  • 페일오버 DNS 관리자: Cloudflare Load Balancer, Azure Traffic Manager, Route 53 같은 서비스로, 기본 시스템 상태를 모니터링하고 DNS를 OOB 인그레스로 재라우팅합니다.
  • 인그레스 컨트롤러: 예: ingress-nginx. 클러스터 내 HTTP(S) 라우팅을 처리하여 트래픽을 Mattermost 웹, API, WebSocket 엔드포인트로 전달합니다.
  • Mattermost Operator 및 앱: Kubernetes에서 Mattermost 인스턴스의 수명 주기를 자동화하고, 업데이트, 스케일링, 구성 일관성을 보장합니다.
  • PostgreSQL 데이터베이스: 채널, 메시지, 사용자, 구성을 위한 영구 스토리지이며, 셀프 호스팅하거나 강화된 접근 제어와 함께 외부에서 관리할 수 있습니다.
  • 백업:
    • Velero: Kubernetes 리소스를 외부 오브젝트 스토어(S3, Blob)에 백업합니다.
    • pg_dump / 클라우드 네이티브 백업: 정기적인 논리적 내보내기 또는 관리형 백업입니다.
    • 오브젝트 스토리지: 스냅샷과 덤프를 위한 내구성 있고 버전 관리되는 스토리지입니다(예: S3, Azure Blob).

AWS 기반 OOB 배포#

AWS에 Mattermost를 배포하면 관리형 서비스와 강력한 격리 기능을 활용할 수 있습니다.
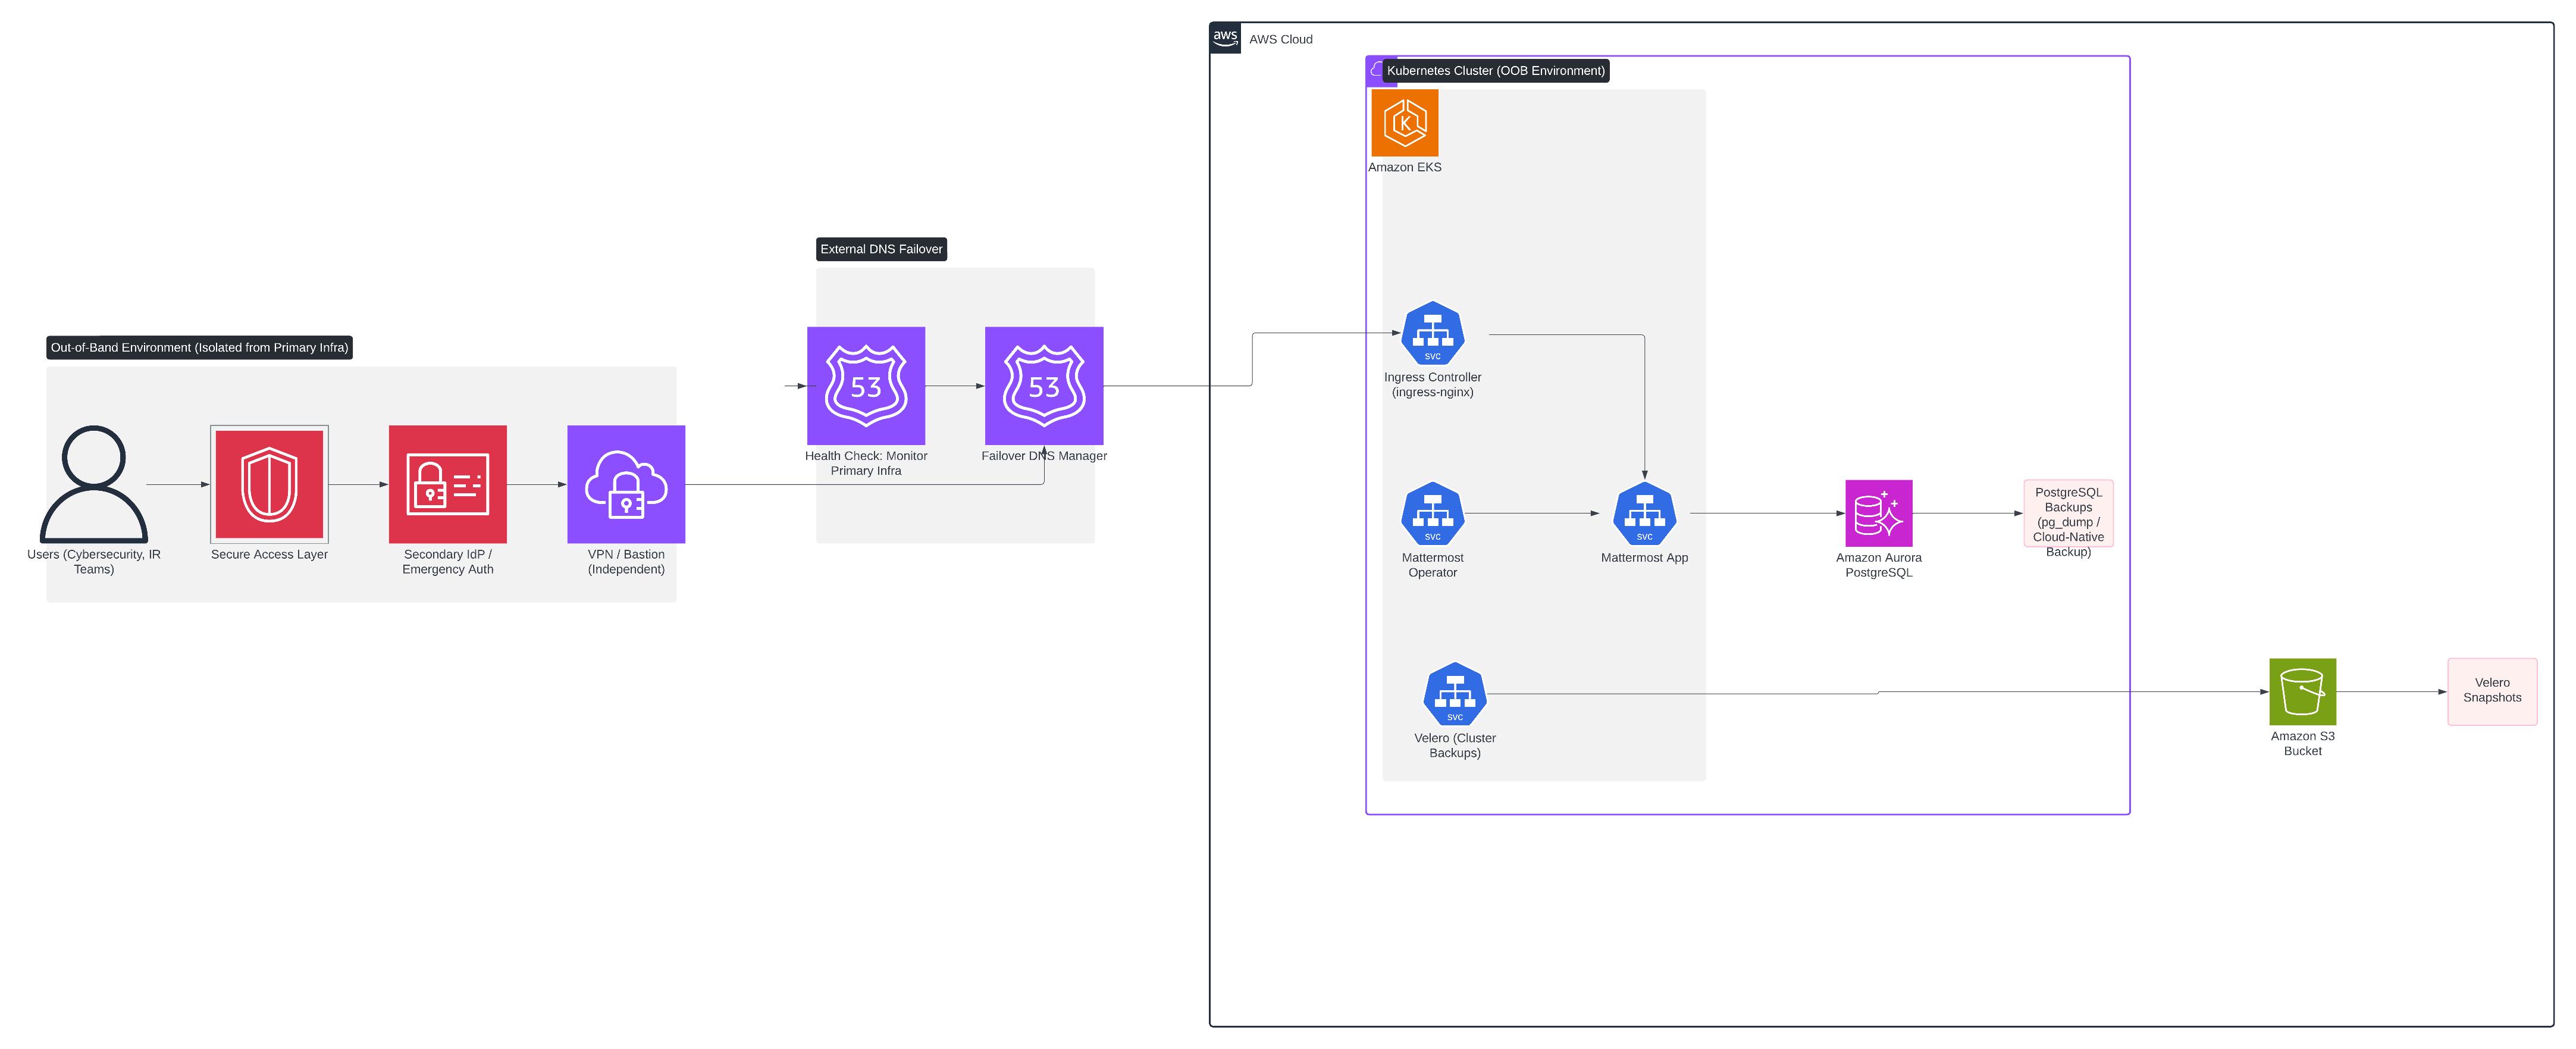
AWS OOB 배포 다이어그램

AWS 구성 요소#

  • Amazon EKS: Mattermost Operator와 애플리케이션을 위한 관리형 Kubernetes이며, HA와 자동 스케일링을 지원합니다.
  • Route 53: OOB 환경으로의 상태 확인 기반 페일오버를 위한 DNS 서비스입니다.
  • Amazon Aurora PostgreSQL: 자동 페일오버를 갖춘 고성능 관리형 PostgreSQL입니다.
  • Amazon S3: Velero 스냅샷, 구성, 데이터베이스 백업을 위한 오브젝트 스토리지입니다(버전 관리 및 교차 리전 복제 포함).
  • IAM 역할: IRSA를 사용하는 EKS 노드와 Velero를 위한 범위가 지정된 역할로, 최소 권한을 적용합니다.
Tip
  • 완전한 격리를 위해 별도의 AWS 계정 또는 VPC를 사용하세요.
  • 공개 또는 합성 엔드포인트에 대한 Route 53 상태 확인을 구성하세요.
  • 시크릿을 암호화하고 최소 권한 IAM 정책을 적용하세요.

Azure 기반 OOB 배포#

Azure 고객의 경우 AKS와 관련 서비스가 Mattermost를 위한 견고한 OOB 플랫폼을 제공합니다.
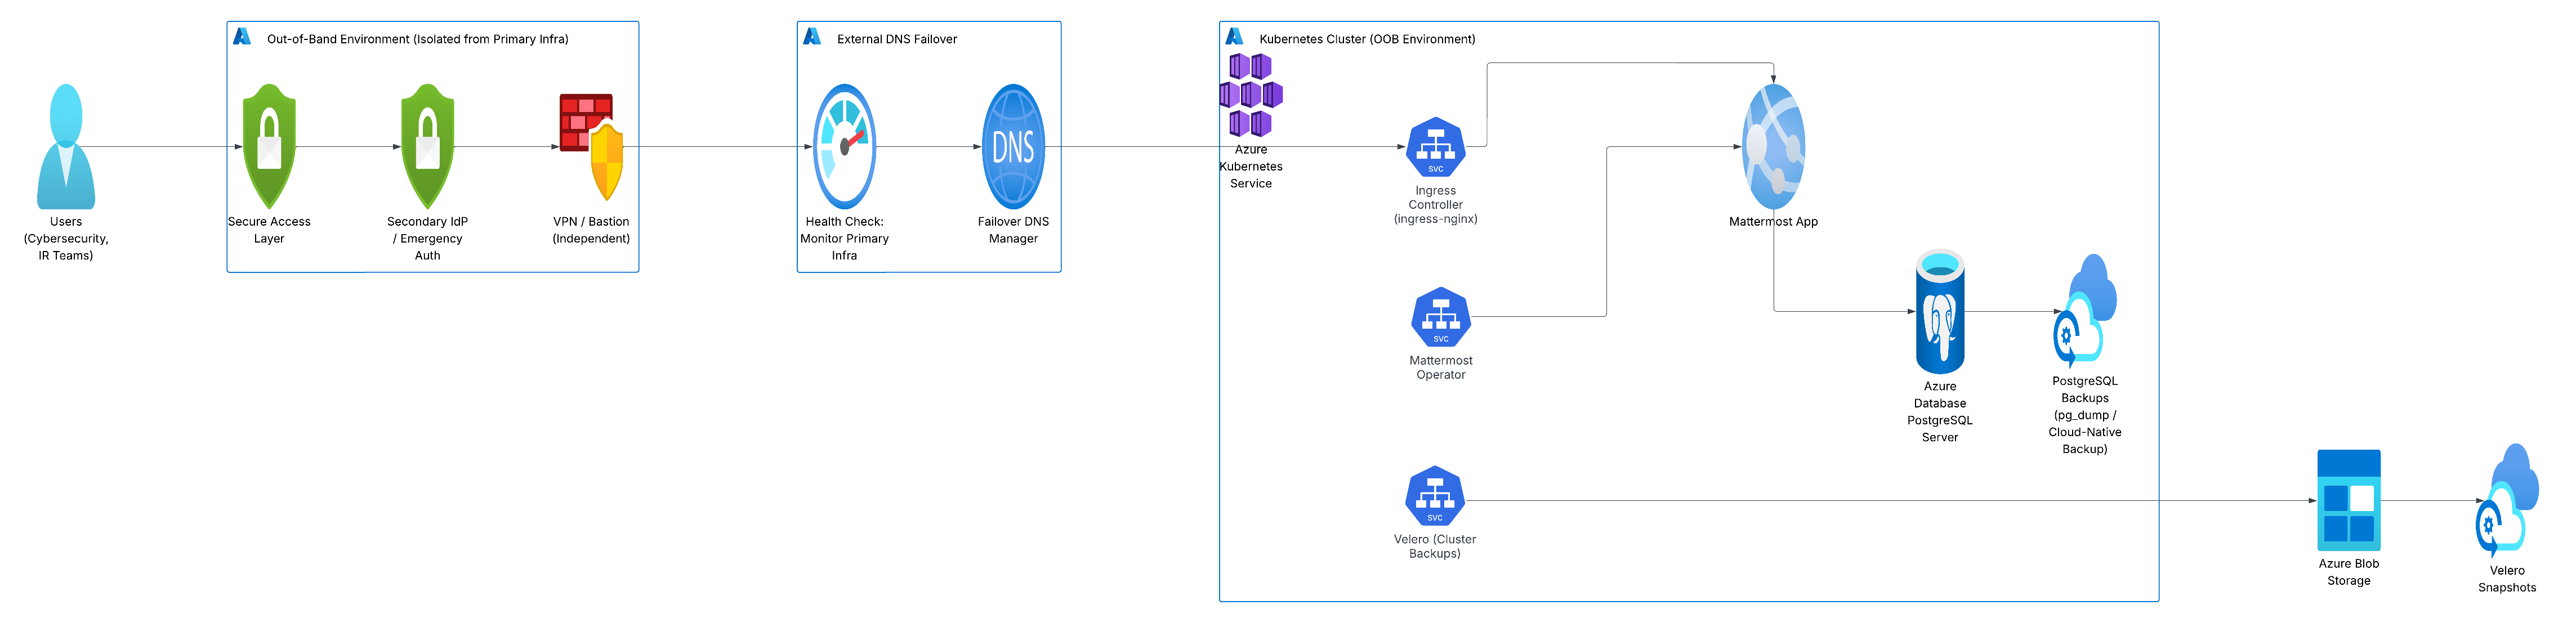
Azure OOB 배포 다이어그램

Azure 구성 요소#

  • Azure Kubernetes Service(AKS): 네이티브 자동 스케일링과 Azure AD 연동으로 Mattermost 워크로드를 실행합니다.
  • Azure DNS + Traffic Manager: 엔드포인트 상태에 기반한 글로벌 트래픽 라우팅과 DNS 페일오버를 제공합니다.
  • Azure Database for PostgreSQL: 자동 백업과 패치 적용을 제공하는 관리형 DB 서비스입니다.
  • Azure Blob Storage: Velero 스냅샷과 DB 덤프의 저장 대상이며, 수명 주기 정책과 보안 접근을 지원합니다.
  • Azure AD(보조 테넌트): OOB의 IdP 역할을 하며, 범위가 지정된 권한과 MFA가 적용된 별도 디렉터리에 배포합니다.
Tip
  • 보안과 청구를 분리하기 위해 전용 구독에 배포하세요.
  • 상태 확인과 Traffic Manager 프로브에 Azure Monitor를 사용하세요.
  • AKS 노드 풀을 강화하고 네임스페이스와 네트워크 정책으로 워크로드를 격리하세요.

운영 가이드라인#

영역 권장 사항
접근 제어 기본 인프라와 인증을 분리합니다. MFA, 보안 볼트, 비상 토큰을 사용합니다. 보조 IdP에 사용자 계정을 미리 등록합니다.
DNS 페일오버 Route 53 또는 Traffic Manager로 TTL을 고려한 상태 확인을 사용합니다. 핵심 HTTP(S) 또는 TCP 엔드포인트를 모니터링합니다.
백업 전략 Velero와 데이터베이스 백업을 자주 예약합니다. 버전 관리되고 암호화된 오브젝트 스토리지에 저장합니다.
재해 복구 훈련 분기별로 페일오버 훈련을 실시합니다. DNS 전환, Mattermost 접근, 데이터 복원을 포함합니다.
보안 OOB를 Tier 0으로 취급합니다. 강화된 OS 이미지, 감사 로깅, 엄격한 RBAC, 중앙 집중식 모니터링을 사용합니다. 시크릿을 정기적으로 교체합니다.

Mattermost는 격리, 자동화, 운영 준비 태세를 갖추어 배포하면 효과적인 OOB 통신 플랫폼이 될 수 있습니다. AWS, Azure, 일반 환경 중 어디에서든 독립성, 단순성, 복원력을 우선시하세요. 이러한 설계를 표준 IR 플레이북 및 정기적인 페일오버 테스트와 함께 활용하여 확신을 가지고 안전하게 대응할 수 있는 역량을 구축하세요.

대역 외(OOB) 통신을 위한 배포

Mattermost v12.0
원문 보기

요약

사이버 공격, 클라우드 중단, 내부 장애로 인해 중요한 인시던트가 조직의 기본 인프라를 방해하는 경우, 안전하고 독립적인 통신 채널이 필수적입니다. 이 문서는 일반, AWS, Azure 환경에서 OOB 시나리오로 Mattermost를 배포하기 위한 아키텍처 지침을 설명합니다.

사이버 공격, 클라우드 중단, 내부 장애로 인해 중요한 인시던트가 조직의 기본 인프라를 방해하는 경우, 안전하고 독립적인 통신 채널이 필수적입니다. Mattermost는 대역 외(OOB) 환경에서 운영함으로써 그 채널 역할을 할 수 있습니다. 격리되고, 사전 프로비저닝되며, 인시던트 대응 및 비즈니스 연속성 팀을 지원할 준비가 되어 있는 환경입니다.

이 문서는 일반, AWS, Azure 환경에서 OOB 시나리오로 Mattermost를 배포하기 위한 아키텍처 지침을 설명합니다.

일반 OOB 아키텍처#

이 플랫폼 독립적 설계는 기본 네트워크 및 ID 공급자와 분리된 폴백 통신 시스템을 구축합니다.

일반 OOB 아키텍처

아키텍처 구성 요소#

  • 사용자(사이버 보안, IR 팀): 비상 시 OOB 플랫폼에 접근하고 사용하도록 훈련된 사전 승인 인원입니다. 자격 증명과 접근 방법은 미리 프로비저닝해야 합니다.
  • 보안 접근 레이어: OOB 환경으로의 진입을 보호하는 방화벽 또는 접근 게이트웨이입니다. 네트워크 정책, IP 허용 목록, WAF를 포함할 수 있습니다.
  • 보조 IdP / 비상 인증: 조직의 기본 SSO 또는 IdP에 의존하지 않는 전용 ID 공급자입니다(예: 최소 구성의 Azure AD 테넌트, Okta 조직, MFA가 적용된 로컬 저장 자격 증명).
  • VPN / Bastion Host: 내부 OOB 구성 요소와 Kubernetes 컨트롤 플레인에 대한 접근을 허용하는 강화된 점프박스 또는 독립 VPN입니다.
  • 페일오버 DNS 관리자: Cloudflare Load Balancer, Azure Traffic Manager, Route 53 같은 서비스로, 기본 시스템 상태를 모니터링하고 DNS를 OOB 인그레스로 재라우팅합니다.
  • 인그레스 컨트롤러: 예: ingress-nginx. 클러스터 내 HTTP(S) 라우팅을 처리하여 트래픽을 Mattermost 웹, API, WebSocket 엔드포인트로 전달합니다.
  • Mattermost Operator 및 앱: Kubernetes에서 Mattermost 인스턴스의 수명 주기를 자동화하고, 업데이트, 스케일링, 구성 일관성을 보장합니다.
  • PostgreSQL 데이터베이스: 채널, 메시지, 사용자, 구성을 위한 영구 스토리지이며, 셀프 호스팅하거나 강화된 접근 제어와 함께 외부에서 관리할 수 있습니다.
  • 백업:
    • Velero: Kubernetes 리소스를 외부 오브젝트 스토어(S3, Blob)에 백업합니다.
    • pg_dump / 클라우드 네이티브 백업: 정기적인 논리적 내보내기 또는 관리형 백업입니다.
    • 오브젝트 스토리지: 스냅샷과 덤프를 위한 내구성 있고 버전 관리되는 스토리지입니다(예: S3, Azure Blob).

AWS 기반 OOB 배포#

AWS에 Mattermost를 배포하면 관리형 서비스와 강력한 격리 기능을 활용할 수 있습니다.

AWS OOB 배포 다이어그램

AWS 구성 요소#

  • Amazon EKS: Mattermost Operator와 애플리케이션을 위한 관리형 Kubernetes이며, HA와 자동 스케일링을 지원합니다.
  • Route 53: OOB 환경으로의 상태 확인 기반 페일오버를 위한 DNS 서비스입니다.
  • Amazon Aurora PostgreSQL: 자동 페일오버를 갖춘 고성능 관리형 PostgreSQL입니다.
  • Amazon S3: Velero 스냅샷, 구성, 데이터베이스 백업을 위한 오브젝트 스토리지입니다(버전 관리 및 교차 리전 복제 포함).
  • IAM 역할: IRSA를 사용하는 EKS 노드와 Velero를 위한 범위가 지정된 역할로, 최소 권한을 적용합니다.
Tip
  • 완전한 격리를 위해 별도의 AWS 계정 또는 VPC를 사용하세요.
  • 공개 또는 합성 엔드포인트에 대한 Route 53 상태 확인을 구성하세요.
  • 시크릿을 암호화하고 최소 권한 IAM 정책을 적용하세요.

Azure 기반 OOB 배포#

Azure 고객의 경우 AKS와 관련 서비스가 Mattermost를 위한 견고한 OOB 플랫폼을 제공합니다.

Azure OOB 배포 다이어그램

Azure 구성 요소#

  • Azure Kubernetes Service(AKS): 네이티브 자동 스케일링과 Azure AD 연동으로 Mattermost 워크로드를 실행합니다.
  • Azure DNS + Traffic Manager: 엔드포인트 상태에 기반한 글로벌 트래픽 라우팅과 DNS 페일오버를 제공합니다.
  • Azure Database for PostgreSQL: 자동 백업과 패치 적용을 제공하는 관리형 DB 서비스입니다.
  • Azure Blob Storage: Velero 스냅샷과 DB 덤프의 저장 대상이며, 수명 주기 정책과 보안 접근을 지원합니다.
  • Azure AD(보조 테넌트): OOB의 IdP 역할을 하며, 범위가 지정된 권한과 MFA가 적용된 별도 디렉터리에 배포합니다.
Tip
  • 보안과 청구를 분리하기 위해 전용 구독에 배포하세요.
  • 상태 확인과 Traffic Manager 프로브에 Azure Monitor를 사용하세요.
  • AKS 노드 풀을 강화하고 네임스페이스와 네트워크 정책으로 워크로드를 격리하세요.

운영 가이드라인#

영역 권장 사항
접근 제어 기본 인프라와 인증을 분리합니다. MFA, 보안 볼트, 비상 토큰을 사용합니다. 보조 IdP에 사용자 계정을 미리 등록합니다.
DNS 페일오버 Route 53 또는 Traffic Manager로 TTL을 고려한 상태 확인을 사용합니다. 핵심 HTTP(S) 또는 TCP 엔드포인트를 모니터링합니다.
백업 전략 Velero와 데이터베이스 백업을 자주 예약합니다. 버전 관리되고 암호화된 오브젝트 스토리지에 저장합니다.
재해 복구 훈련 분기별로 페일오버 훈련을 실시합니다. DNS 전환, Mattermost 접근, 데이터 복원을 포함합니다.
보안 OOB를 Tier 0으로 취급합니다. 강화된 OS 이미지, 감사 로깅, 엄격한 RBAC, 중앙 집중식 모니터링을 사용합니다. 시크릿을 정기적으로 교체합니다.

Mattermost는 격리, 자동화, 운영 준비 태세를 갖추어 배포하면 효과적인 OOB 통신 플랫폼이 될 수 있습니다. AWS, Azure, 일반 환경 중 어디에서든 독립성, 단순성, 복원력을 우선시하세요. 이러한 설계를 표준 IR 플레이북 및 정기적인 페일오버 테스트와 함께 활용하여 확신을 가지고 안전하게 대응할 수 있는 역량을 구축하세요.